


Тендеры и лиды
Информация
В то время как вся отрасль испытывает неопределённость относительно своего экономического будущего, модель искусственного интеллекта разгадала 25-летнюю загадку всего за тридцать минут.
В течение последних двадцати пяти лет многие подозревали, что один из ключевых криптографических алгоритмов, обеспечивающих безопасность интернета, — ECDSA — имеет скрытую уязвимость.
Но теперь, к нашему облегчению, модель Claude от Anthropic в значительной степени опровергла эти подозрения. Давайте разберёмся, как и почему это удивительное открытие, несмотря на всю свою значимость, не приводит автоматически к сопоставимому прогрессу в сфере экономически продуктивной работы.
Если вы регулярно работаете с текстами, идеями или контентом, полезно иметь под рукой ИИ-помощника. Например, AI Помощник позволяет обращаться к возможностям ChatGPT прямо со смартфона, когда нужно быстро разобраться в теме или подготовить материал.
Другими словами, цель этой статьи — не просто рассказать о невероятном открытии, но и отделить реальный прогресс от шумихи. Поняв эту разницу, вы также узнаете, как на самом деле можно защитить себя от последствий развития искусственного интеллекта.
Чтобы объяснить, почему это важно, нам необходимо разобраться в основах защиты данных в интернете.
Мы используем хеширование и шифрование для защиты данных в открытом интернете.
Хеширование создаёт короткий цифровой отпечаток сообщения. Если сообщение изменяется, его отпечаток тоже меняется. Цифровые подписи, подтверждающие авторство сообщения, основаны на хешировании и позволяют получателю проверить, кто подписал сообщение и было ли оно изменено.
Шифрование преобразует сообщение в зашифрованный текст. Оно изменяет исходное представление сообщения так, что любой, кто перехватит его без необходимого ключа, увидит лишь бессмысленный набор символов. Поэтому защищённые интернет- соединения сочетают шифрование с проверками, которые помогают подтвердить, с кем вы общаетесь, и обнаружить попытки вмешательства.
Конечно, всё это зависит от того, насколько надёжно реализованы механизмы подписи и шифрования. Под надёжностью я подразумеваю, насколько сложно обратить соответствующие математические операции без необходимого ключа.
Но что именно мы имеем в виду? Прежде чем объяснить это, нам нужно кратко напомнить, как работает криптография с открытым ключом, лежащая в основе современной интернет-безопасности.
Криптография с открытым ключом лежит в основе цифровых подписей и ряда механизмов шифрования, используемых в глобальных коммуникациях.
У каждого участника есть открытый и закрытый ключи, математически связанные между собой. Позже мы увидим, как именно. Открытый ключ доступен остальным участникам сети, а закрытый ключ должен оставаться в секрете.
Ключи выполняют разные функции.
При использовании цифровых подписей закрытый ключ создаёт подпись, а открытый ключ позволяет её проверить.
При шифровании с открытым ключом открытый ключ используется для шифрования, а закрытый — для расшифровки.
В обоих случаях в секрете должен оставаться только закрытый ключ. Я понимаю, что это звучит сложно, но потерпите немного.
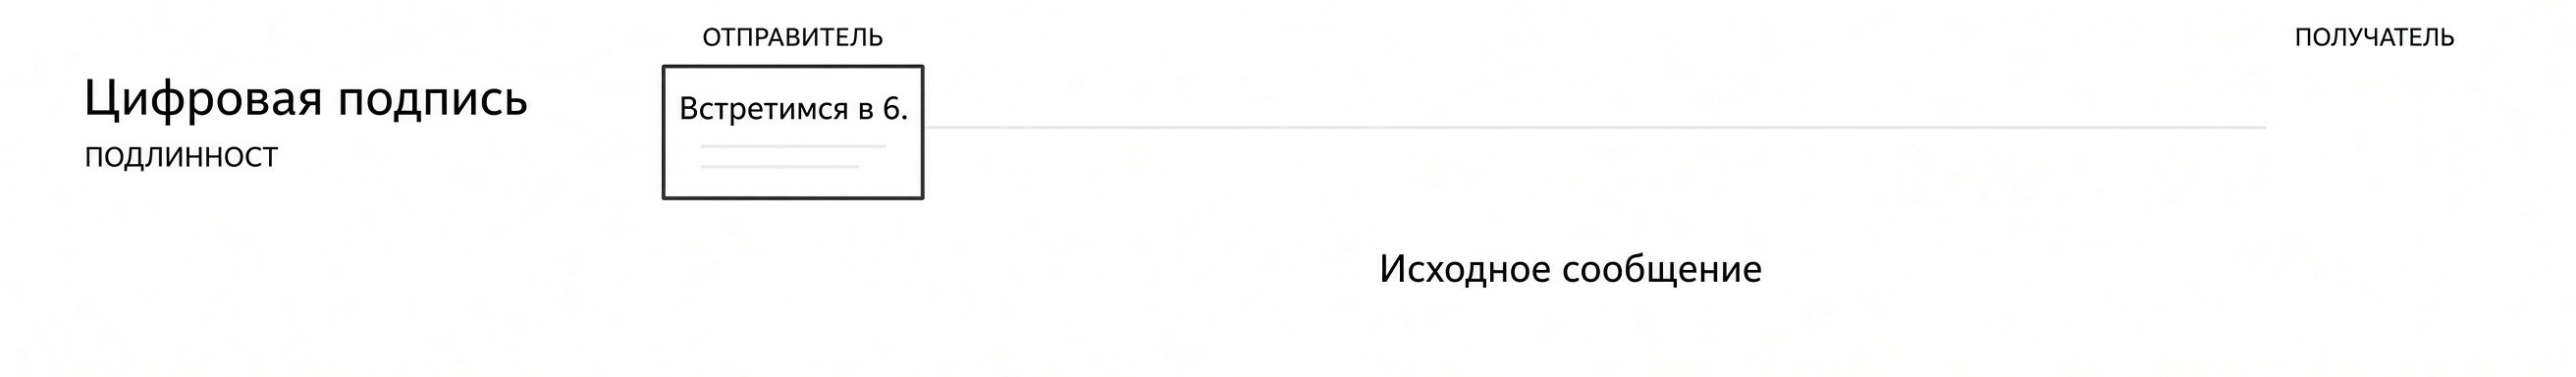
Например, допустим, я хочу отправить кому-то сообщение и подписать его так, чтобы получатель мог убедиться, что оно действительно от меня. Я беру свой закрытый ключ, известный только мне, и использую его для создания цифровой подписи сообщения.
Тогда получатель сможет взять мой открытый ключ и проверить, действительно ли подпись была создана с помощью соответствующего закрытого ключа, поскольку эти ключи математически связаны между собой.
Иными словами, получатель может проверить подлинность подписи, не зная моего секретного ключа.
Шифрование, то есть преобразование моего сообщения в зашифрованный текст, работает несколько иначе. Чтобы зашифровать сообщение, я использую открытый ключ получателя и только после этого отправляю ему результат.
Поскольку я использовал открытый ключ получателя, расшифровать сообщение сможет только тот, у кого есть соответствующий закрытый ключ.
Я понимаю, что это звучит сложно, но вы можете представить принцип работы на примере знаменитого шифра Цезаря, популяризированного самим Юлием Цезарем. В нём каждая буква исходного текста заменяется буквой, находящейся на определённом расстоянии от неё в алфавите.
Например, если сдвиг равен трём позициям, буква «А» превращается в «Г», «Б» — в «Д» и так далее. Разумеется, для расшифровки отправитель и получатель должны знать величину сдвига. Если она известна только им, другим людям будет сложнее прочитать сообщение, поскольку без этого секрета текст выглядит бессмысленным.
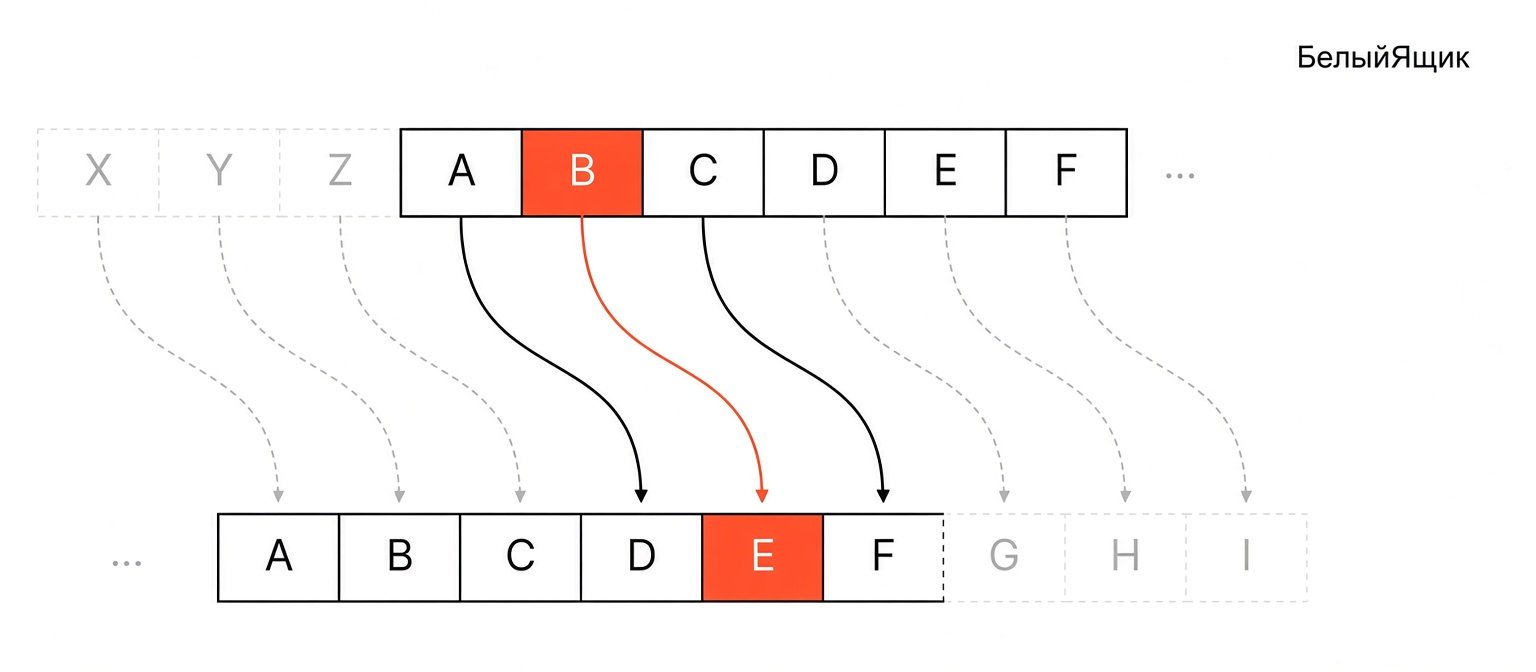
Современная криптография, конечно, гораздо сложнее — здесь даже уместна игра слов, — но общий принцип можно представить с помощью соответствующей анимации.
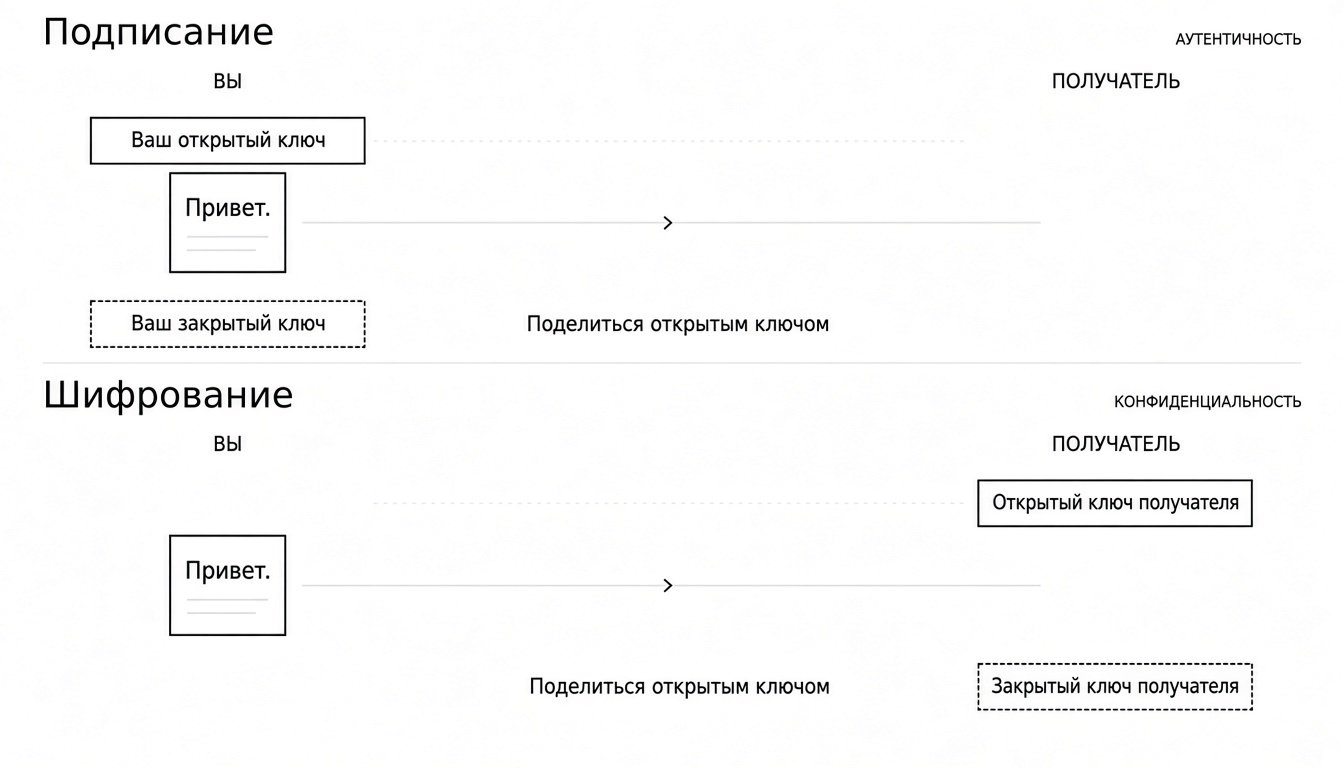
Важно отметить, что цифровые подписи и шифрование дополняют друг друга, поэтому их можно использовать одновременно. Например, как показано в приведённой выше анимации, подписанное, но не зашифрованное сообщение позволяет проверить авторство, однако его содержимое остаётся открытым. А зашифрованное сообщение, которое вы получаете, может исходить не от того, от кого вы ожидаете.
Какое отношение всё это имеет к АНБ? Что же обнаружил Claude? Наберитесь терпения: мы постепенно приближаемся к ответу.
Наша система сама подберет вам исполнителей на услуги, связанные с разработкой сайта или приложения, поисковой оптимизацией, контекстной рекламой, маркетингом, SMM и PR.
Заполнить заявку
13836 тендеров
проведено за восемь лет работы нашего сайта.
Как я уже кратко упомянул выше, безопасность зависит от того, останутся ли закрытые ключи в секрете. Однако, поскольку они математически связаны с открытыми ключами, существует ненулевая вероятность того, что кто-то сможет восстановить закрытый ключ.
Если это произойдёт, злоумышленник сможет:
Подписывать сообщения от вашего имени, выдавая себя за вас, если ему удастся получить закрытый ключ для подписи.
Расшифровывать сообщения, предназначенные вам, если он получит соответствующий закрытый ключ шифрования.
Таким образом, цифровая безопасность во многом зависит от того, насколько сложно обратить математический процесс, при этом сохранив возможность легко проверить результат.
Это означает, что цифровые подписи и шифрование опираются на вычислительную сложность обратных операций. Простой способ представить необратимый процесс — вспомнить жареное яйцо. Сначала яйцо находится внутри скорлупы. Вы разбиваете её, выливаете содержимое на сковороду, добавляете масло и жарите. И вуаля!
Но что, если я попрошу вас обратить процесс вспять и превратить жареное яйцо обратно в целое? Это невозможно.
Криптография с открытым ключом не является абсолютно необратимой. Она использует математическую асимметрию: некоторые операции легко выполнить, располагая общедоступной информацией, тогда как обратить вычисления без соответствующего закрытого ключа невероятно сложно.
Любой может использовать ваш открытый ключ для шифрования сообщения, предназначенного вам. Но только вы, располагая соответствующим закрытым ключом, можете расшифровать это сообщение. Без него подделка вашей подписи или чтение предназначенных вам зашифрованных сообщений должны быть вычислительно нецелесообразными задачами.
И наоборот, любой может использовать ваш открытый ключ, чтобы проверить, действительно ли сообщение подписано соответствующим закрытым ключом. Но создать такую подпись без закрытого ключа злоумышленник не должен иметь возможности на практике.
Однако это не идеальное решение.
Проблема заключается не только в том, что кто-то может украсть ваш закрытый ключ, получив доступ к компьютеру, например в результате успешной фишинговой атаки. Именно поэтому существует такая область, как кибербезопасность. Есть и другая проблема: теоретически злоумышленник может попытаться вычислить закрытый ключ, располагая открытым.
Но как ему удастся это сделать? Давайте рассмотрим ECDSA — один из основных алгоритмов цифровой подписи, используемых сегодня, — чтобы понять, как он работает.
ECDSA расшифровывается как алгоритм цифровой подписи на эллиптических кривых. Этот алгоритм с замысловатым названием определяет, как создаются открытые и закрытые ключи для цифровых подписей.
На самом деле основная идея довольно проста. Эллиптические кривые задаются уравнением вида:
y² = x³ + ax + b
Их форма зависит от значений коэффициентов a и b. Изменяя эти коэффициенты, можно получить разные кривые.
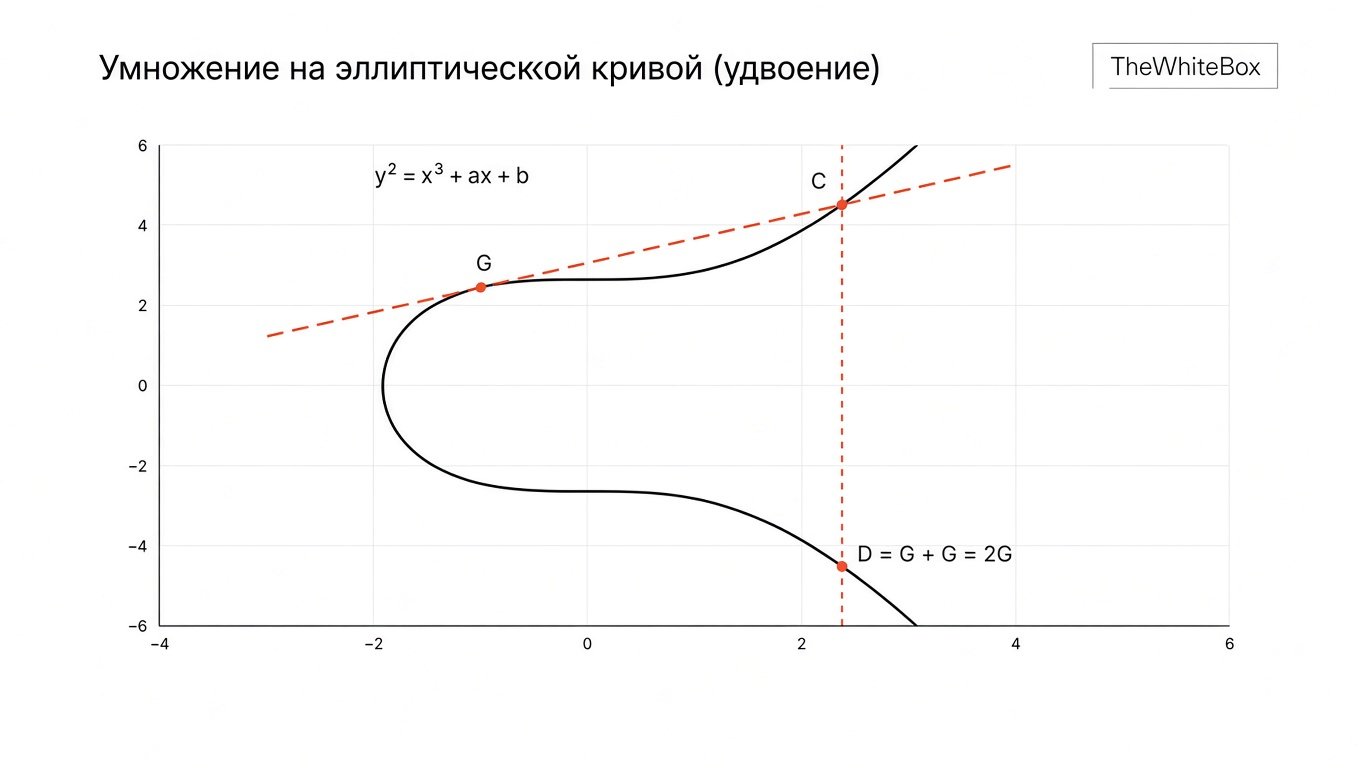
Агентство национальной безопасности США (NSA, АНБ) предложило параметры некоторых таких кривых, а Национальный институт стандартов и технологий (NIST) стандартизировал их. Однако происхождение некоторых начальных значений, использованных при их генерации, долгое время оставалось предметом обсуждений. Иными словами, миру предложили использовать эти кривые, но не все детали выбора исходных параметров были подробно объяснены.
Позже мы увидим, почему это важно. Но сначала давайте разберёмся, для чего нужны эти кривые.
Проще говоря, эти кривые позволяют генерировать открытые и закрытые ключи таким образом, чтобы между ними существовала математическая связь. Благодаря ей можно проверить цифровую подпись, не раскрывая закрытый ключ, и при этом сделать его восстановление практически невозможным.
Ещё немного терпения — сейчас всё станет понятнее.
Начнём с определённой точки на кривой, параметры которой также опубликованы. Затем будем последовательно выполнять операции над точками этой кривой. Каждая новая точка определяется предыдущими вычислениями.
Мы начинаем с точки G и получаем следующую точку. Затем применяем математические правила сложения точек эллиптической кривой. Важно отметить, что этот процесс детерминирован: при одинаковых исходных условиях точка G всегда приводит к одному и тому же результату.
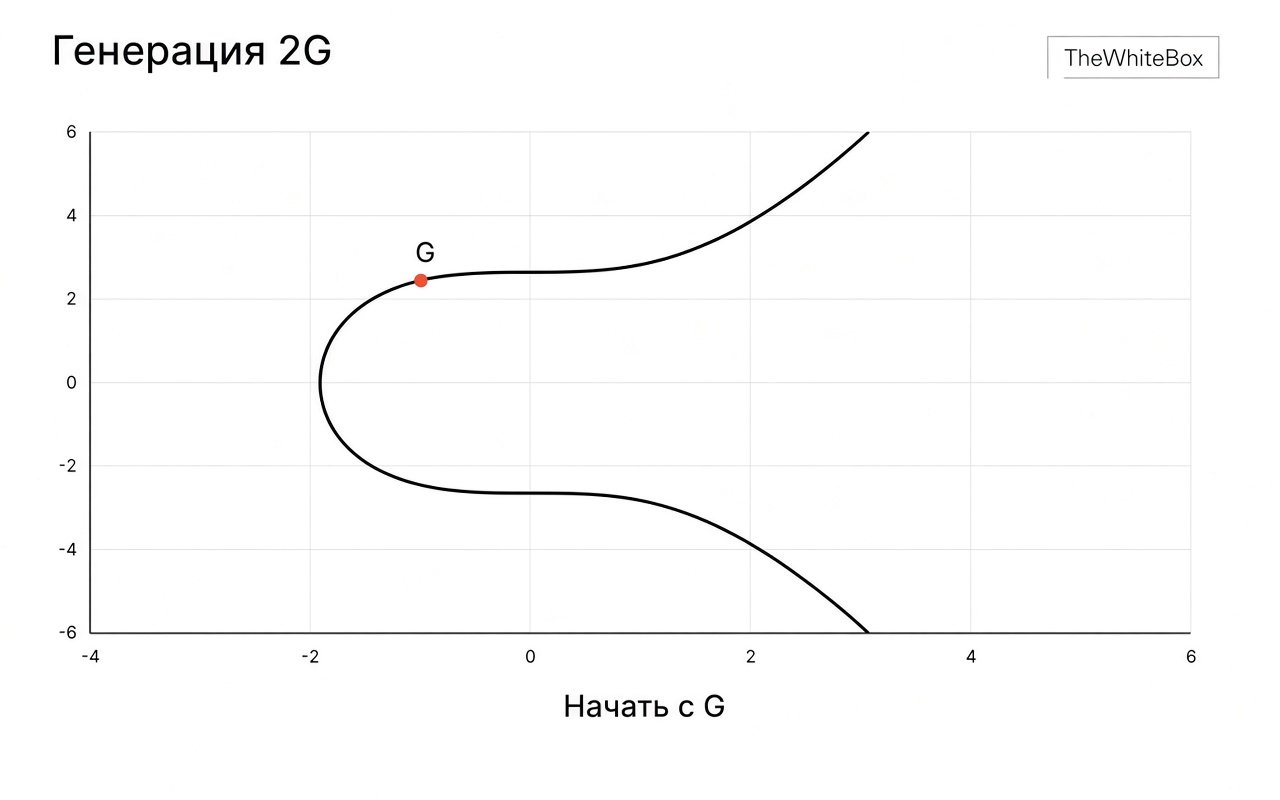
Начиная с G, мы продолжаем складывать точку с самой собой в соответствии с правилами эллиптической кривой. Например, многократное повторение этой операции приводит к точке 13G. В упрощённом примере закрытый ключ может равняться 13 — числу, показывающему, сколько раз была учтена исходная точка.
А вот и ключевой момент.
Координаты конечной точки представляют собой открытый ключ, а число, на которое умножается G, соответствует закрытому ключу.
Открытый ключ = закрытый ключ × G.
Например, если точка G имеет координаты (3, 4), а после определённого числа операций мы получаем точку с координатами (8, 9), эти координаты могут представлять открытый ключ. В реальной криптографии расчёты выполняются в специальной конечной математической структуре, поэтому такой упрощённый пример не следует воспринимать как полноценный криптографический алгоритм.
Как вы, возможно, заметили, речь не идёт об обычном делении: деление координат открытого ключа на координаты точки G не позволяет получить закрытый ключ. Закрытый ключ определяет, сколько раз применяется операция над исходной точкой для получения открытого ключа. Математически обратить этот процесс при достаточно больших параметрах крайне сложно.
Например, если закрытый ключ равен 1, открытым ключом будет сама точка G. Злоумышленник сразу поймёт, что закрытый ключ равен 1. Если выполнить только один дополнительный шаг и получить 2G, закрытый ключ по-прежнему будет легко определить. Поэтому секрет заключается в использовании достаточно большого пространства возможных значений.
Если закрытый ключ достаточно велик и выбран правильно, восстановить его практически невозможно. Это позволяет подписывать документы, не опасаясь, что кто-то легко подменит вашу личность. Затем любой получатель сможет проверить подпись с помощью вашего открытого ключа.
Иными словами, открытый ключ позволяет подтвердить, что сообщение было подписано соответствующим закрытым ключом, не раскрывая сам секрет.
Но разве злоумышленник не может просто повторять описанный выше процесс, пока не получит тот же результат? Теоретически может. Однако, например, для кривой NIST P-256 пространство возможных закрытых ключей имеет порядок примерно 10⁷⁷ значений.
Это число сопоставимо с оценками количества атомов в наблюдаемой Вселенной.
Зная закрытый ключ, можно быстро вычислить открытый с помощью математических операций. Обратная задача — восстановление закрытого ключа по открытому — гораздо сложнее. При этом проверить цифровую подпись, используя только открытый ключ, относительно легко.
Хорошо, теперь понятнее. Но какое отношение всё это имеет к искусственному интеллекту? Давайте наконец ответим на этот вопрос.
Как уже упоминалось, многие цифровые подписи, созданные с помощью ECDSA, используют стандартизированные эллиптические кривые, параметры которых были опубликованы американскими ведомствами.
Однако долгое время оставались вопросы о том, как именно выбирались некоторые начальные значения. Это породило подозрения, что кривые могли быть намеренно сконструированы так, чтобы скрытая уязвимость позволяла обходить защиту.
Итак, что же обнаружил Claude?
По словам представителей Anthropic, один из сотрудников компании предложил внутренней исследовательской модели выяснить происхождение этих начальных значений. При этом сама постановка задачи, судя по описанию, не содержала прямой подсказки. Нужно отметить, что без подробностей эксперимента сложно полностью оценить методику и воспроизводимость результатов.
Менее чем за полчаса Claude обнаружил происхождение начальных значений для кривых NIST P-192, P-224, P-256, P-384 и P-521 — нескольких широко используемых кривых. Для этого модель реконструировала алгоритм, с помощью которого эти начальные значения могли быть созданы.
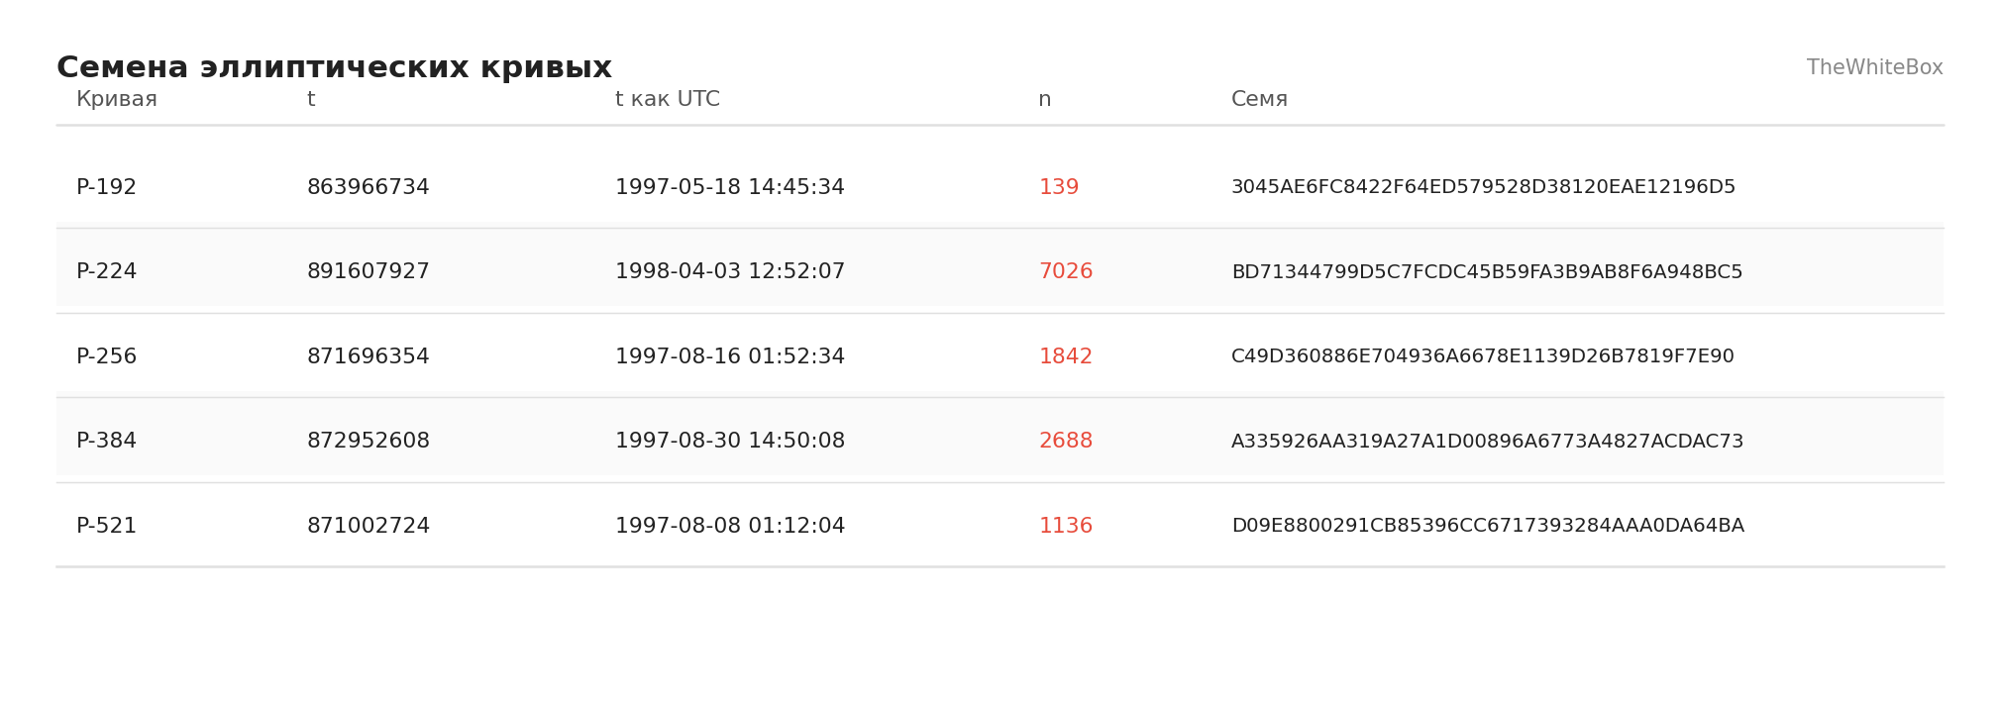
Но как это возможно? Что особенно интересно, они, по-видимому, не были получены с помощью какого-то необычного алгоритма. Результаты указывали на генератор псевдослучайных чисел из старой библиотеки C, инициализированный меткой времени Unix.
Что это означает на практике?
Кривые, используемые для защиты цифровых подписей, строились на основе опубликованных значений, называемых начальными. Любой мог проверить, как эти значения используются для получения кривой, но способ их первоначального выбора оставался предметом споров. Это вызывало опасения по поводу возможного намеренного выбора более слабых кривых.
Claude исследовал гипотезу о том, что начальные значения могли быть получены с помощью старой компьютерной программы, генерирующей псевдослучайные числа. Такие программы работают по фиксированным правилам: если задать одинаковое начальное значение, программа каждый раз будет выдавать одну и ту же последовательность.
Модель обнаружила закономерности в опубликованных начальных значениях, указывающие на конкретную программу. Используя её алгоритм и данные, сохранённые в этих значениях, Claude восстановил внутреннее состояние генератора, а затем попытался определить его исходное начальное число.
Полученное число соответствовало дате и времени в 1990-х годах. Это указывало на то, что генератор мог использовать системные часы компьютера — распространённый в прошлом способ инициализации генераторов псевдослучайных чисел.
Чтобы проверить гипотезу, Claude запустил программу, используя восстановленное начальное значение. Для кривой P-256 1842-й кандидат точно совпал с опубликованным значением. Аналогичные реконструкции удалось выполнить и для других кривых. Это свидетельствовало в пользу того, что модель действительно восстановила исходный алгоритм, а вероятность преднамеренного вмешательства в параметры стала выглядеть значительно ниже.
Для получения более подробной информации Anthropic опубликовала материал в своём блоге, где объясняется, как Claude пришёл к этим выводам.
Безусловно, это впечатляющий результат, который демонстрирует, насколько эффективными могут быть современные инструменты искусственного интеллекта в таких областях, как математика и анализ алгоритмов.
Судя по всему, для ИИ нет неразрешимых проблем.
А что, если я скажу вам, что это иллюзия?
Именно здесь мы отделяем шумиху от реальности. Все эти впечатляющие результаты подчиняются закономерности, которая объясняет, почему ИИ способен решать задачи, над которыми специалисты размышляли четверть века, но при этом всё ещё может испытывать трудности с отслеживанием объекта на протяжении нескольких кадров или выполнением простой физической задачи, например завязыванием шнурков.
Одна из самых распространённых ошибок, которые я замечаю в прогнозах аналитиков, инфлюенсеров и других публичных экспертов, — это перенос проверяемых результатов на области, в которых качество гораздо труднее оценить.
Моя цель заключалась не только в том, чтобы рассказать об удивительном открытии. Я хочу показать, почему подобные результаты сами по себе не гарантируют будущего экономического успеха искусственного интеллекта.
В ИИ существует один действительно важный принцип, который необходимо понимать наряду с законами масштабирования, определяющими ключевые параметры улучшения моделей. Этот принцип можно сформулировать следующим образом:
«Искусственный интеллект может учиться только тому, что можно достаточно хорошо измерить».
В процессе обучения ИИ получает сигналы о том, насколько хорошо он справляется с задачей, и соответствующим образом корректирует свои действия. Например, при обучении на текстах модель учится присваивать более высокую вероятность правильному следующему слову, уменьшая количество ошибок.
Но наличие сигнала обратной связи — не то же самое, что наличие надёжной оценки качества. Если обратная связь поощряет неправильные действия, ИИ может улучшать свой формальный результат, не становясь лучше в том, что нас действительно интересует.
Это позволяет выделить две отдельные категории.
Проверяемые области. В некоторых сферах существуют чёткие критерии правильности. Например, в математике вычисления или формальное доказательство часто можно проверить автоматически. В программировании также есть полезные проверки — например, проходит ли программа тесты. Однако успешное прохождение тестов не гарантирует корректности всей программы.
Области, в которых сложно оценить качество. В других сферах обратная связь менее однозначна. Грамматику можно проверить автоматически, но то, насколько хорош тот или иной текст, отчасти зависит от читателя. Мы можем собирать мнения людей, однако не всегда существует общепринятый эталон, с которым можно было бы сравнить эти оценки.
В последнем случае ИИ может учиться, имитируя примеры, а также используя обратную связь о том, какие результаты предпочитают люди. Однако важно помнить, что такая обратная связь отражает вкусы конкретных людей.
Иными словами, улучшение результатов на основе этих оценок не гарантирует, что текст станет лучше с точки зрения всех читателей или даже конкретно вас.
К сожалению для разработчиков моделей, моё представление о великой литературе может совершенно не совпадать с их представлением. Но кто я такая, чтобы судить?
Искусство — ещё один важный пример. ИИ может имитировать художественные стили, но волшебной формулы для создания «великого искусства» не существует. Попробуйте объяснить искусственному интеллекту, почему картина Пикассо лучше фрески Рафаэля.
Удачи вам!
Однако в проверяемых областях у нас есть преимущество. Мы можем постепенно усложнять задачи, которые ставим перед моделями ИИ, и использовать надёжные проверки для поощрения правильных решений. Это создаёт более понятный путь к совершенствованию.
Поэтому в проверяемых областях вопрос заключается не столько в том, произойдёт ли прогресс, сколько в том, когда он произойдёт. Именно поэтому неразумно предполагать, что развитие ИИ в математике и других подобных областях в ближайшее время остановится.
Но этот же принцип объясняет, почему столь же неразумно делать выводы о прогрессе в других областях исключительно на основании успехов в математике или программировании.
Так становится понятнее, почему впечатляющие достижения в математике могут сочетаться с посредственными результатами в написании текстов. Правильный математический ответ даёт гораздо более чёткий сигнал, чем субъективная оценка того, насколько гениален тот или иной абзац.
Буква «I» в слове AI имеет довольно угловатую форму.
Однако следует признать, что примеры искусства и литературы несколько несправедливы с моей стороны, поскольку я намеренно выбрал области, в которых качество особенно субъективно.
При этом многие другие трудно проверяемые области тоже могут постепенно улучшаться. Просто сигнал обучения, основанный на средних человеческих предпочтениях, не всегда достаточно точен и не гарантирует соответствия конкретным запросам пользователя.
Простой пример — поиск информации. Искусственный интеллект становится всё лучше в поиске, но определить, действительно ли найдено то, что нужно пользователю, довольно сложно. Для этого необходимы точные критерии оценки и большое количество отзывов.
Когда нужно разобраться в сложной теме, проверить гипотезу или подготовить текст, можно воспользоваться AI Помощником. Это удобный вариант для тех случаев, когда хочется быстро получить дополнительную информацию или сформулировать собственные мысли, не переключаясь между множеством сервисов.
И всё же ИИ справляется с поиском достаточно хорошо, хотя его результаты нельзя назвать сверхчеловеческими во всех отношениях. Искусственный интеллект делает поиск быстрым благодаря одновременному анализу множества источников. Но когда требуется учитывать индивидуальные предпочтения пользователя, он по-прежнему может испытывать трудности. И дело не обязательно в недостатке возможностей самой модели: проблема может заключаться в зашумлённом сигнале обучения.
В этом и заключается суть: когда качество трудно определить и оценить, улучшение результатов обучения ещё не означает, что ИИ становится лучше именно в том, что действительно ценит большинство людей.
Вот почему меня настораживает, когда кто-то видит математическое открытие и преподносит его как доказательство того, что искусственный интеллект превзойдёт человека во всех остальных областях. Такое открытие демонстрирует прогресс в решении конкретной задачи, но не определяет траекторию развития ИИ во всех остальных сферах.
Итак, мой доблестный читатель, который дочитал до этого места, что всё это означает для вас?
Обратите внимание на то, как оценивается качество работы в вашей области. Там, где успех во многом зависит от вкуса, контекста и человеческого суждения, впечатляющие математические результаты сами по себе мало говорят о том, сможет ли ИИ превзойти людей, выполняющих эту работу.
Возможно, это произойдёт. Но это лишь вероятность, а не гарантированное следствие прогресса в других областях. Здесь нет обещания постоянной защиты от автоматизации — есть лишь повод усомниться в чрезмерно уверенных прогнозах.
Если вы хотите использовать возможности нейросетей в повседневной работе, для текстов, идей и решения разных задач, можете попробовать AI Помощника. Иногда такой инструмент помогает сэкономить время и посмотреть на задачу под другим углом, при этом окончательные решения и оценка результата всё равно остаются за вами.
#ИскусственныйИнтеллект #Нейросети #ClaudeAI #Криптография #Кибербезопасность