

Тендеры и лиды
Информация
Вас приветствует infoseclab.ru
Это наша первая статья на Workspace , хочу поделиться найденным 0-day в одном из плагинов Wordpress.
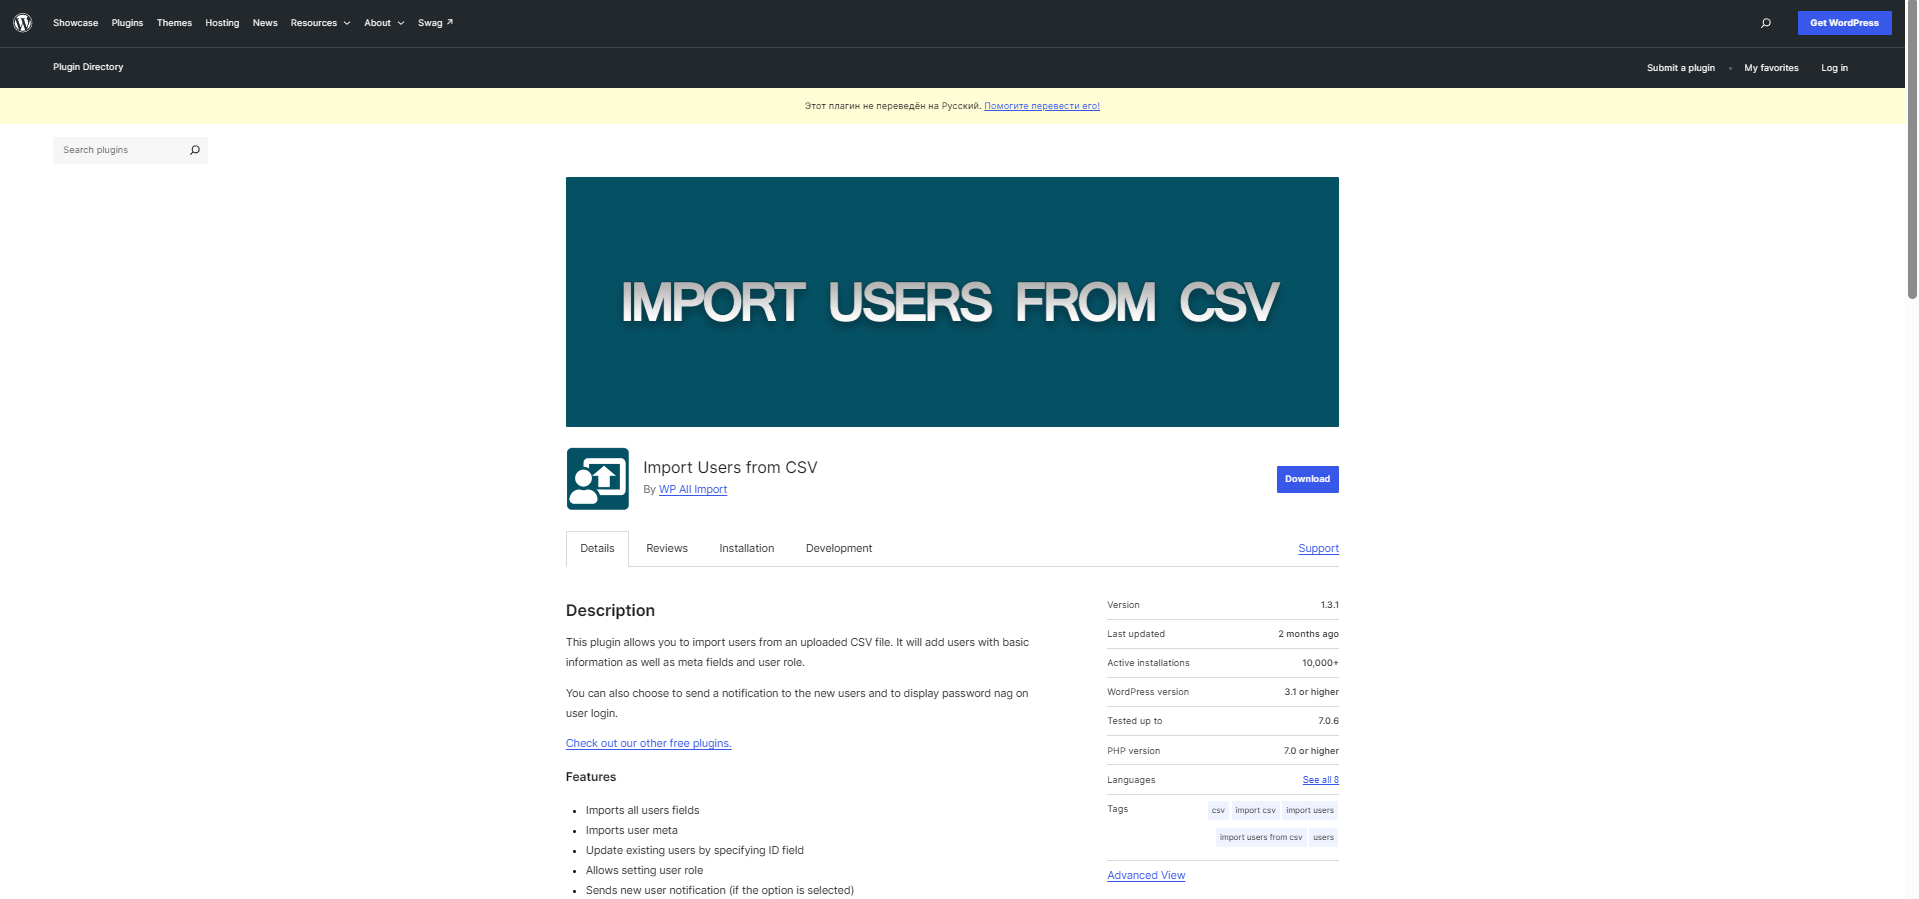
В плагине Import Users from CSV (версии ≤ 1.3.1) обнаружена уязвимость класса Missing Authorization (CWE-862) / Improper Privilege Management (CWE-269). Пользователь с ролью, имеющей только capability create_users (не администратор), в лабораторных условиях провел данную операцию от привилегий low-importer, можно повысить свои привилегии до администратора wordpress сайта.
Вендор уведомлён 18.07.2026, ответа не последовало, отправлял CVE-запрос отправлен в Wordfence Threat Intelligence. Публикую описание без poc, прошу заметить, что речь идет не о данном, но схожем плагине NVD - Home .
Плагин: Import Users from CSV
Версии: ≤ 1.3.1
Наша система сама подберет вам исполнителей на услуги, связанные с разработкой сайта или приложения, поисковой оптимизацией, контекстной рекламой, маркетингом, SMM и PR.
Заполнить заявку
13760 тендеров
проведено за восемь лет работы нашего сайта.
Тип: Privilege Escalation / Missing Authorization
CWE: CWE-269, CWE-862
CVSS v3.1: 7.2 (High)
Vector: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
Статус: 0-day, патча нет
Суть уязвимости:
Плагин позволяет импортировать пользователей из CSV-файла. В процессе импорта он присваивает роли через колонку role и произвольные user meta через любые колонки CSV - включая критичный мета-ключ wp_capabilities.
В результате пользователь с ролью, имеющей только create_users, может:
1) Создать нового администратора, указав role=administrator в CSV
2) Перезаписать capabilities существующего пользователя (включая user ID 1), внедрив значение wp_capabilities
Это приводит к полной компрометации сайта, включая выполнение произвольного PHP-кода через редактор тем/плагинов.
Надеемся, что в будущем данной проблеме присвоят CVE или БДУ
Спасибо за внимание!