

 PWD
Тендеры и лиды
Информация
Коробочная версия Битрикс24 хранит всё, что составляет нервную систему компании: клиентскую базу, сделки, финансовые документы, внутренние переписки. Утечка или потеря этих данных — прямой удар по репутации и бюджету.
Многие воспринимают безопасность как нечто, что «уже настроено вендором». Это опасное заблуждение. Платформа обладает мощным арсеналом — от проактивного WAF-фильтра до сертифицированного шифрования по ГОСТ. Но эффективность этих инструментов зависит от того, как их настроил администратор портала.
Разберём архитектуру безопасности Битрикс24 и составим практический чек-лист действий.
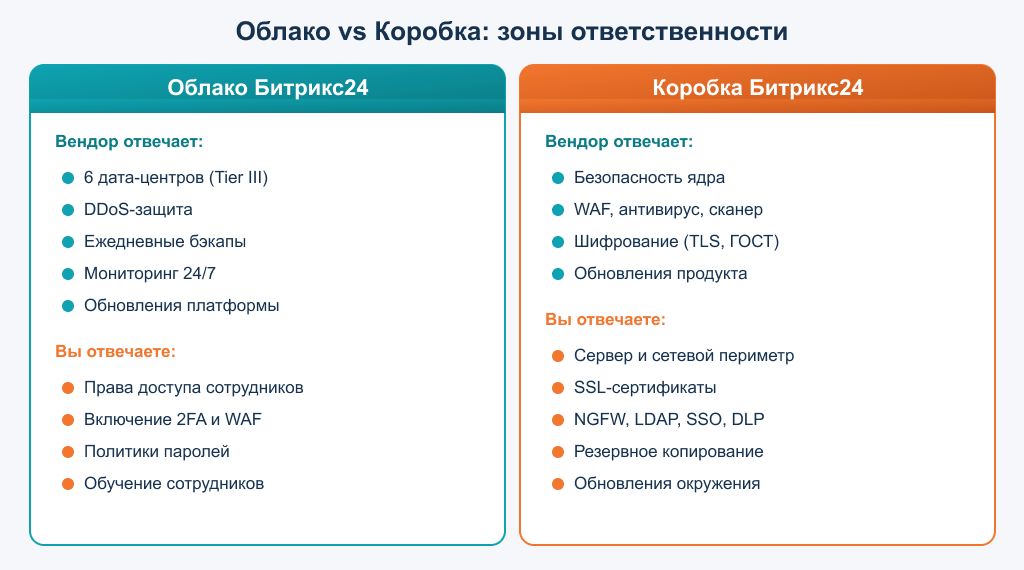
Первый вопрос — где работает ваш портал. От этого зависит, кто несёт ответственность за каждый контур защиты.
Инфраструктура полностью на стороне вендора. Битрикс24 размещает порталы на шести площадках в России (три ЦОДа АО «Корп Софт» и три VK Cloud), стандарт Tier III, отказоустойчивость 99,95%+. Каждый портал имеет собственную БД с Master-Master репликацией. DDoS-защита, ежедневные бэкапы, мониторинг 24/7 — всё это зона ответственности вендора. Вы сосредотачиваетесь на настройке прав и политик внутри портала.
Вы получаете продукт и самостоятельно выстраиваете инфраструктурную защиту. «1С-Битрикс» обеспечивает безопасность приложения, но сервер, сетевой периметр, SSL, обновления окружения — на вашей стороне. Коробка позволяет встроить портал в корпоративный периметр: NGFW, WAF, LDAP, SSO, DLP, SIEM. Для организаций с требованиями регуляторов — часто единственный приемлемый вариант.
Администратор коробки обязан обеспечить:
надежные пароли для административной части;
безопасное хранение ключей (предпочтительно SFTP/SCP);
доступ строго по SSL;
настройку проактивной защиты и штатных механизмов безопасности;
разделение прав доступа пользователей.
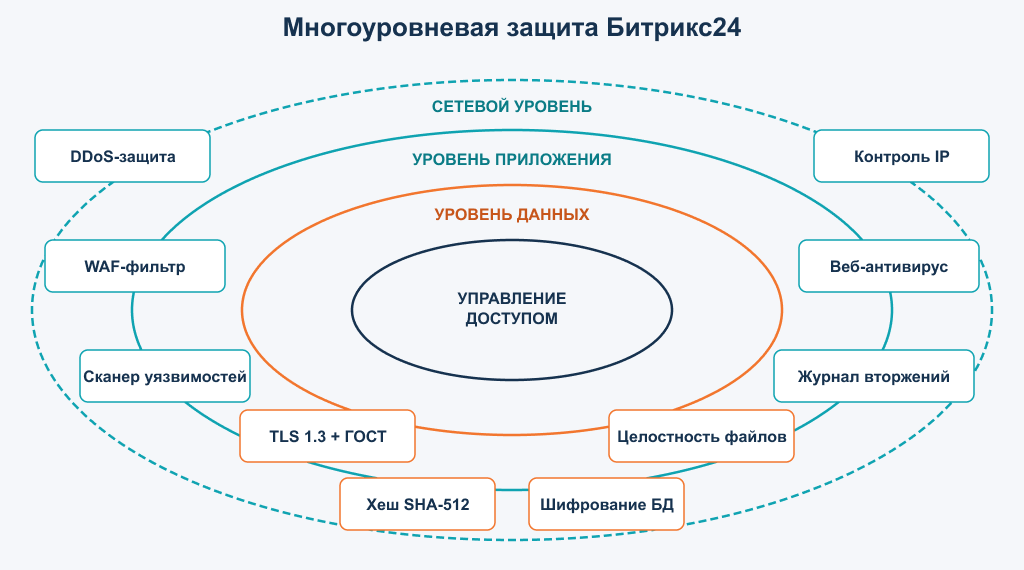
Часть встроенных механизмов безопасности по умолчанию отключена или настроена минимально. Разберём ключевые компоненты.
Фильтрует входящий трафик на уровне приложения, распознаёт атаки из OWASP Top 10: XSS, SQL-инъекции, включение PHP. Блокирует подозрительные запросы, пишет инциденты в журнал, уведомляет администратора. Поддерживает списки исключений по маске, но каждое исключение — потенциальная брешь. Для продвинутого уровня защиты работайте без исключений.
Выявляет опасные участки в HTML-коде и «вырезает» подозрительные объекты при передаче браузеру. Не заменяет классический антивирус на сервере, но служит дополнительным рубежом. Уведомляет администратора при обнаружении «заразы».
Комплексная проверка: окружение, настройки (WAF, пароль БД), уязвимости в коде, поиск троянов и бэкдоров. Полезен, если в компании нет выделенного специалиста по ИБ.
Проверка, вносились ли изменения в ядро, системные области, публичную часть портала. Критически важен для обнаружения несанкционированных модификаций и бэкдоров.
Все события доступа и действия пользователей регистрируются в реальном времени. Обеспечивается длительное хранение «сырых» данных для расследования инцидентов.
Передача данных — TLS 1.3 + AES-256, для коробки доступно ГОСТ-шифрование (ГОСТ Р 34.10-94, ГОСТ 28147-89). Пароли хранятся как хеши SHA-512. Чувствительные поля БД зашифрованы AES-256. Резервные копии также шифруются.
Одна из самых частых ошибок — отключённая 2FA. Это базовая мера, которая должна быть включена первой.
Вход состоит из двух этапов: логин и пароль, затем одноразовый код из мобильного приложения. Код ограничен по времени и используется один раз. Даже при скомпрометированном пароле злоумышленник не войдёт без второго фактора. Битрикс24 поддерживает TOTP-алгоритм и фирменное приложение Bitrix24 OTP. Недавно появилась новая версия — подтверждение через мобильное приложение Битрикс24.
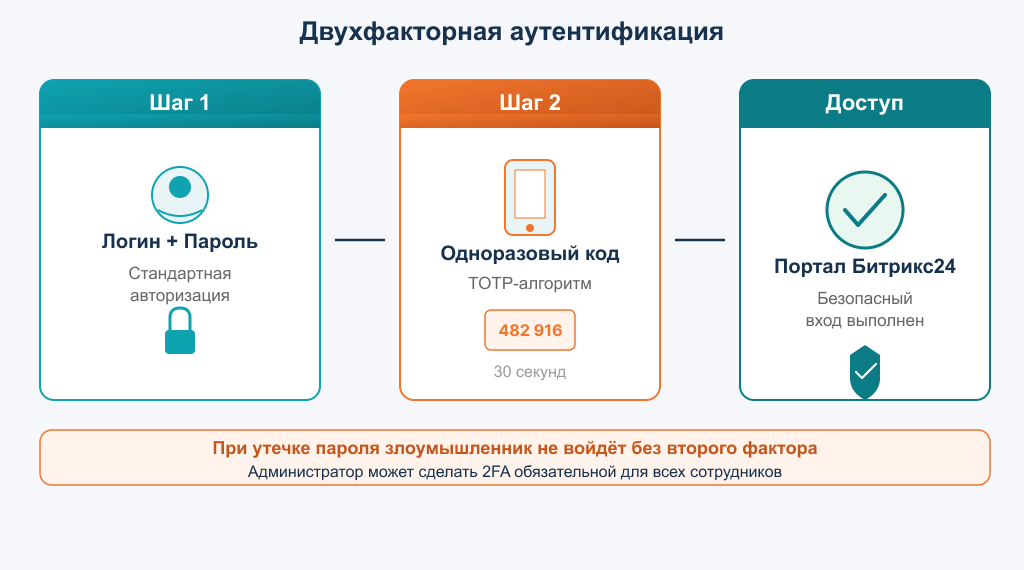
Администратор включает 2FA для своего аккаунта (Профиль → Безопасность → Включить), затем делает её обязательной для всех (Настройки → Безопасность → Обязательно для всех сотрудников). Задаётся срок — 5–10 дней. Кто не успел — теряет доступ.
Битрикс24 реализует двухуровневую модель: первый уровень — доступ к файлам и каталогам, второй — к модулям и операциям. Доступны две методологии: права (выбирается наивысшее) и роли (суммарные возможности).
Ключевой принцип — минимальные привилегии. Каждый сотрудник получает ровно те права, которые нужны для его задач. Регулярно пересматривайте права и удаляйте избыточные, особенно при смене ролей. Для коробки стоит рассмотреть интеграцию с LDAP/AD и SSO.
Наша система сама подберет вам исполнителей на услуги, связанные с разработкой сайта или приложения, поисковой оптимизацией, контекстной рекламой, маркетингом, SMM и PR.
Заполнить заявку
13735 тендеров
проведено за восемь лет работы нашего сайта.
В облаке ежедневное резервное копирование выполняется автоматически. Для коробки это задача администратора.
Платформа поддерживает инкрементальное копирование: после полной копии последующие включают только изменения. Это снижает нагрузку и ускоряет восстановление.
Рекомендации:
Храните бэкапы на отдельном физическом носителе или в другом контуре.
Регулярно тестируйте восстановление — непроверенный бэкап может оказаться нерабочим.
Ограничьте доступ к резервным копиям — они содержат все данные портала.
Для организаций в госсекторе, финансах и здравоохранении важно подтверждённое соответствие нормативным требованиям.
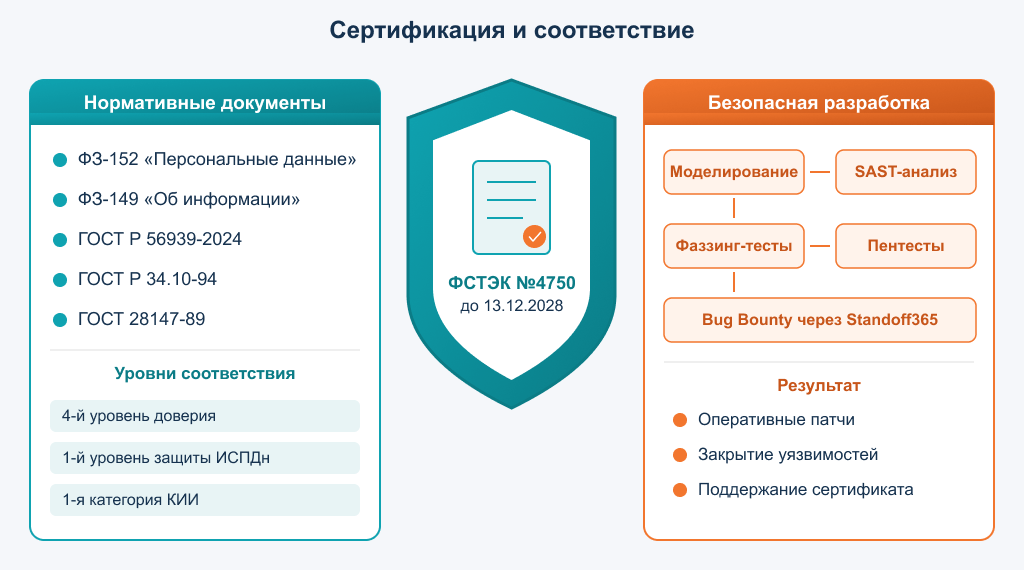
Битрикс24 получил сертификат ФСТЭК №4750 от 13.12.2023 на программный комплекс «1С-Битрикс24». Срок действия — до 13.12.2028, актуальная сертифицированная версия — 25.750.0. Платформа соответствует 4-му уровню доверия, 1-му уровню защиты ИСПДн, 1-й категории КИИ. Это позволяет использовать сертифицированную версию для порталов, обязанных соблюдать ФЗ-152 «О персональных данных» и ФЗ-149.
Процесс безопасной разработки (DevSecOps) включает моделирование угроз, SAST, динамическое и фаззинг-тестирование, тесты на проникновение и Bug Bounty через Standoff365. Обновления, закрывающие уязвимости, выпускаются оперативно — их своевременная установка критична для поддержания сертификата.
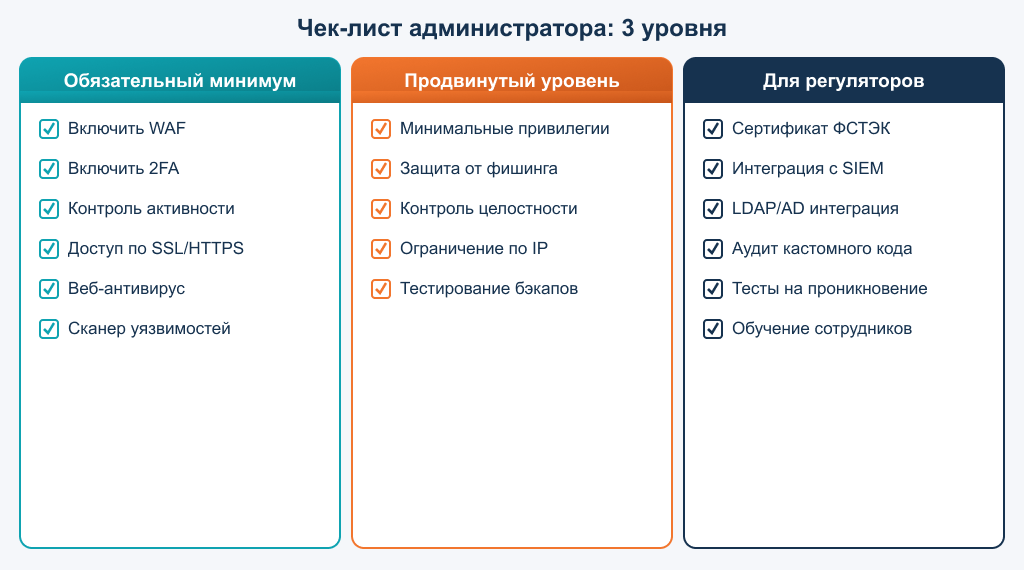
Включить проактивный фильтр (WAF), проверить журнал вторжений
Включить 2FA для всех сотрудников (срок настройки — 5–10 дней)
Настроить контроль активности и CAPTCHA
Обеспечить доступ по SSL/HTTPS
Включить веб-антивирус
Провести сканирование безопасности и устранить уязвимости
Настроить ролевую модель по принципу минимальных привилегий
Включить защиту от фишинговых редиректов, ограничить фреймы
Настроить хранение сессий в БД и контроль целостности файлов
Ограничить доступ по IP для административной части
Организовать регулярное резервное копирование с тестированием восстановления
Использовать актуальную сертифицированную версию Битрикс24 (пакет сертификации)
Интегрировать с SIEM для мониторинга аномальной активности
Настроить интеграцию с LDAP/AD
Провести анализ кастомного кода на бэкдоры и уязвимые зависимости
Запланировать регулярные тесты на проникновение
Обучить сотрудников: распознавание фишинга, правила паролей, реакция на инциденты
Безопасность Битрикс24 — не разовая настройка, а непрерывный процесс. Платформа предоставляет серьёзный арсенал: WAF, веб-антивирус, сканер, шифрование TLS 1.3 и ГОСТ, 2FA, ролевую модель, контроль целостности, журналирование. Для коробки добавляется интеграция с любым периметром защиты — от NGFW до SIEM.
Но инструменты работают, только когда включены и настроены. Отключённый WAF, отсутствующая 2FA, избыточные права и нерегулярные бэкапы — именно такие «простые» ошибки становятся причиной большинства инцидентов.
Начните с чек-листа. Пройдитесь по обязательному минимуму, затем переходите к продвинутому уровню. Угрозы эволюционируют — ваша система защиты должна делать то же самое.