

Тендеры и лиды
Информация
Разговоры о том, что нейросети облегчают жизнь злоумышленникам, идут второй год, но примеры обычно скромные: модель сочиняет письмо для фишинга, растолковывает найденную уязвимость, латает чужой код. Решения при этом принимает человек, он же сидит за клавиатурой. Дальше речь о случае, где расклад другой.
2 ноября Positive Technologies описала иной сценарий. Случай разобрали в PT ESC IR, департаменте компании, который занимается реагированием на инциденты. Взлом российской компании, по выводам специалистов, целиком провели ИИ-агенты. Что такое агент: программа на базе языковой модели, она сама решает, какой шаг сделать следующим, отдаёт команды и смотрит, что вышло.
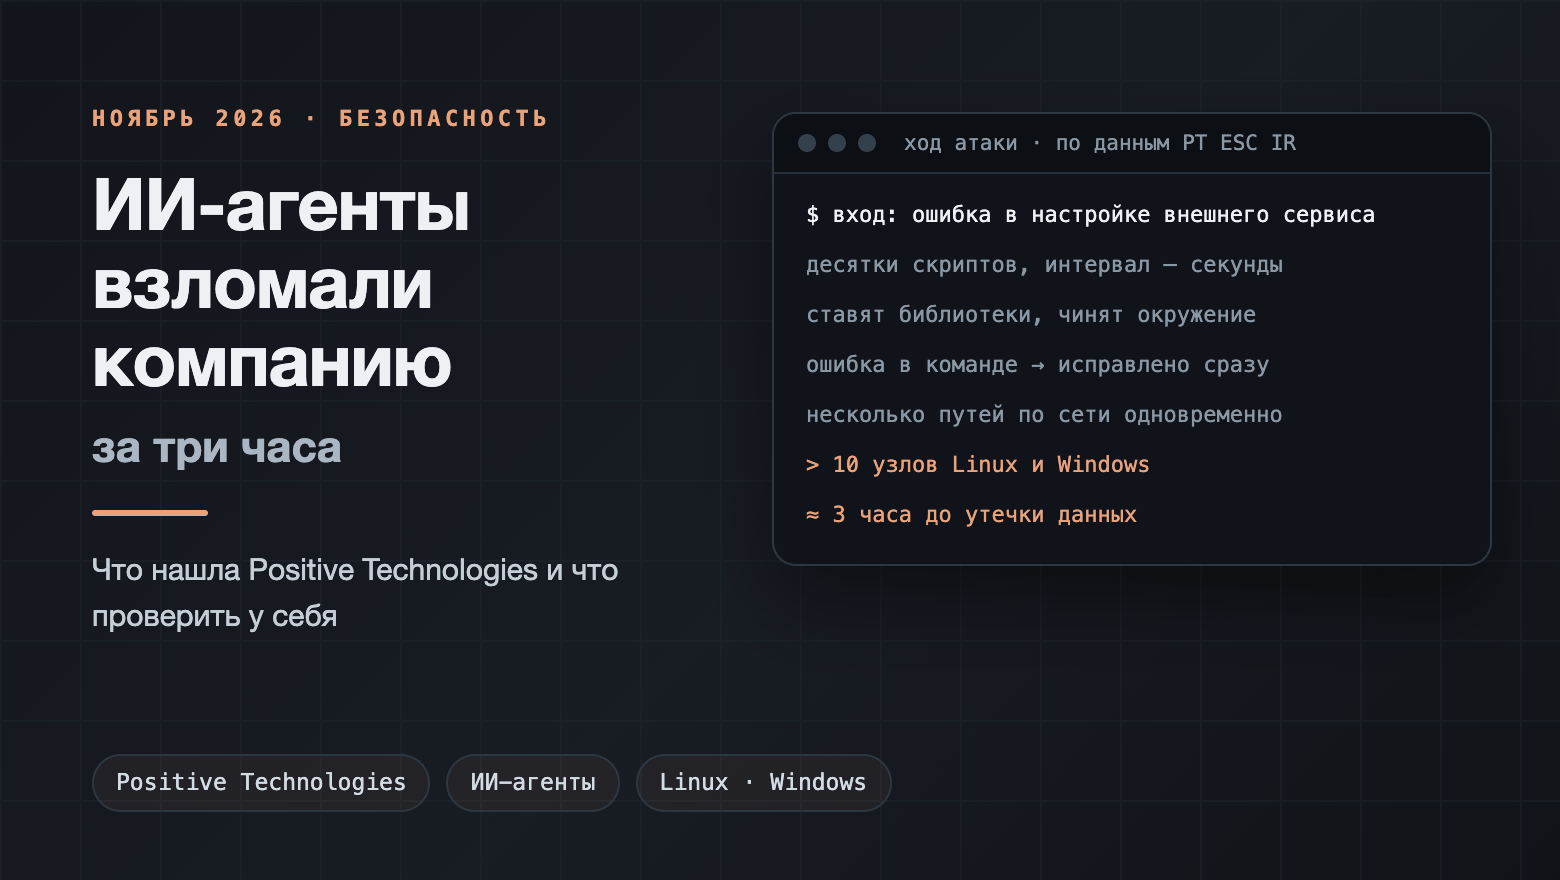
Суть. Вход дала неверная настройка внешнего сервиса. За три часа атакующие дошли до более чем десяти узлов, в том числе на Linux и Windows, и забрали конфиденциальные данные из внутренних систем.
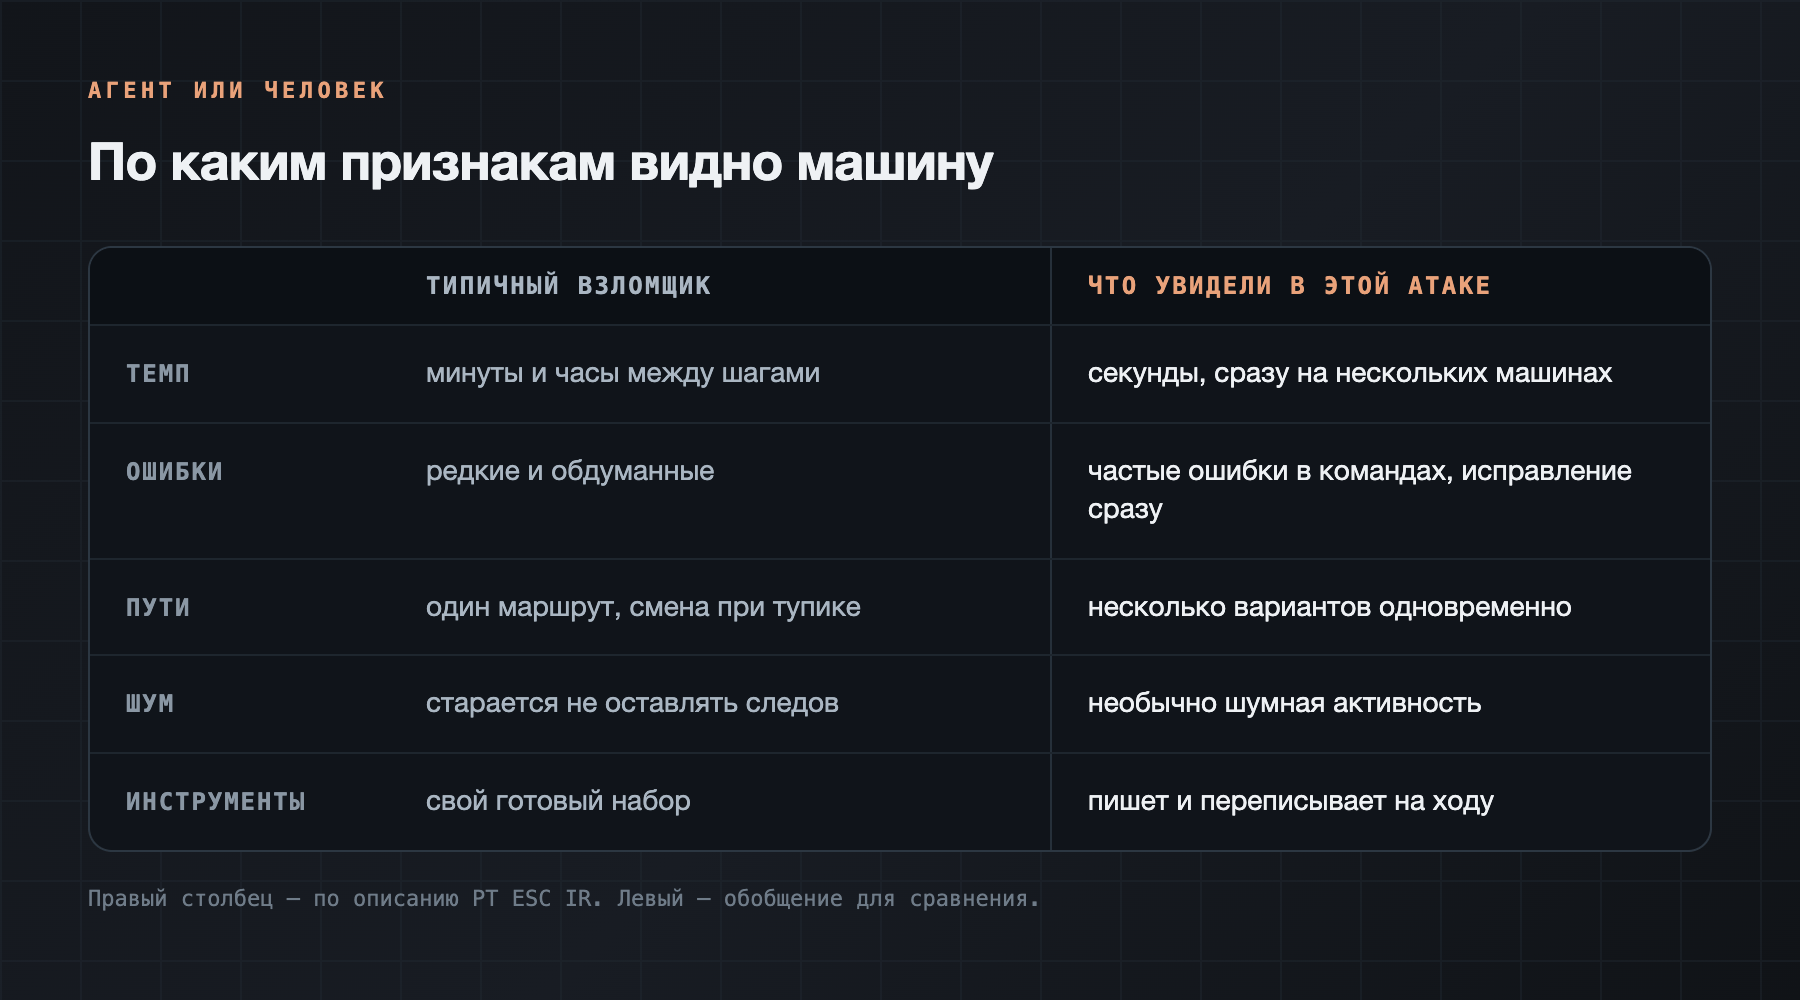
Почему посчитали, что работал ИИ. Машинный темп, десятки свежих скриптов с паузами в секунды, параллельная проверка нескольких вариантов и масса мелких промахов, которые тут же исправляли.
Белые пятна. Имя и отрасль компании, модель, на которой всё работало, наличие человека рядом с агентом. Прямо о полной автономности PT не говорит.
Зачем это вам. На первое оповещение многие компании отводят больше времени, чем заняла вся эта атака. Взлом со скоростью машины финиширует раньше, чем дежурный успеет его заметить.
По данным PT ESC IR, внутрь попали через неверно сконфигурированный внешний сервис. В PT отметили отдельно: вручную такую оплошность человеку отыскать было бы тяжело. Что за сервис и какая настройка подвела, компания не раскрывает.
Дальше события понеслись. Почти в один момент на нескольких серверах вырастали десятки новых скриптов. На машины ставили библиотеки, доставляли программные компоненты, окружение подгоняли под себя, перебирали варианты доставки инструментов. То, что не срабатывало, переделывали на ходу, а не уходили готовить замену.
В итоге атакующие держали доступ к более чем десяти узлам корпоративной сети, включая серверы на Linux и Windows. Интерес, судя по всему, был один: конфиденциальные данные из критичных внутренних систем. Между первым проникновением и утечкой прошло около трёх часов.
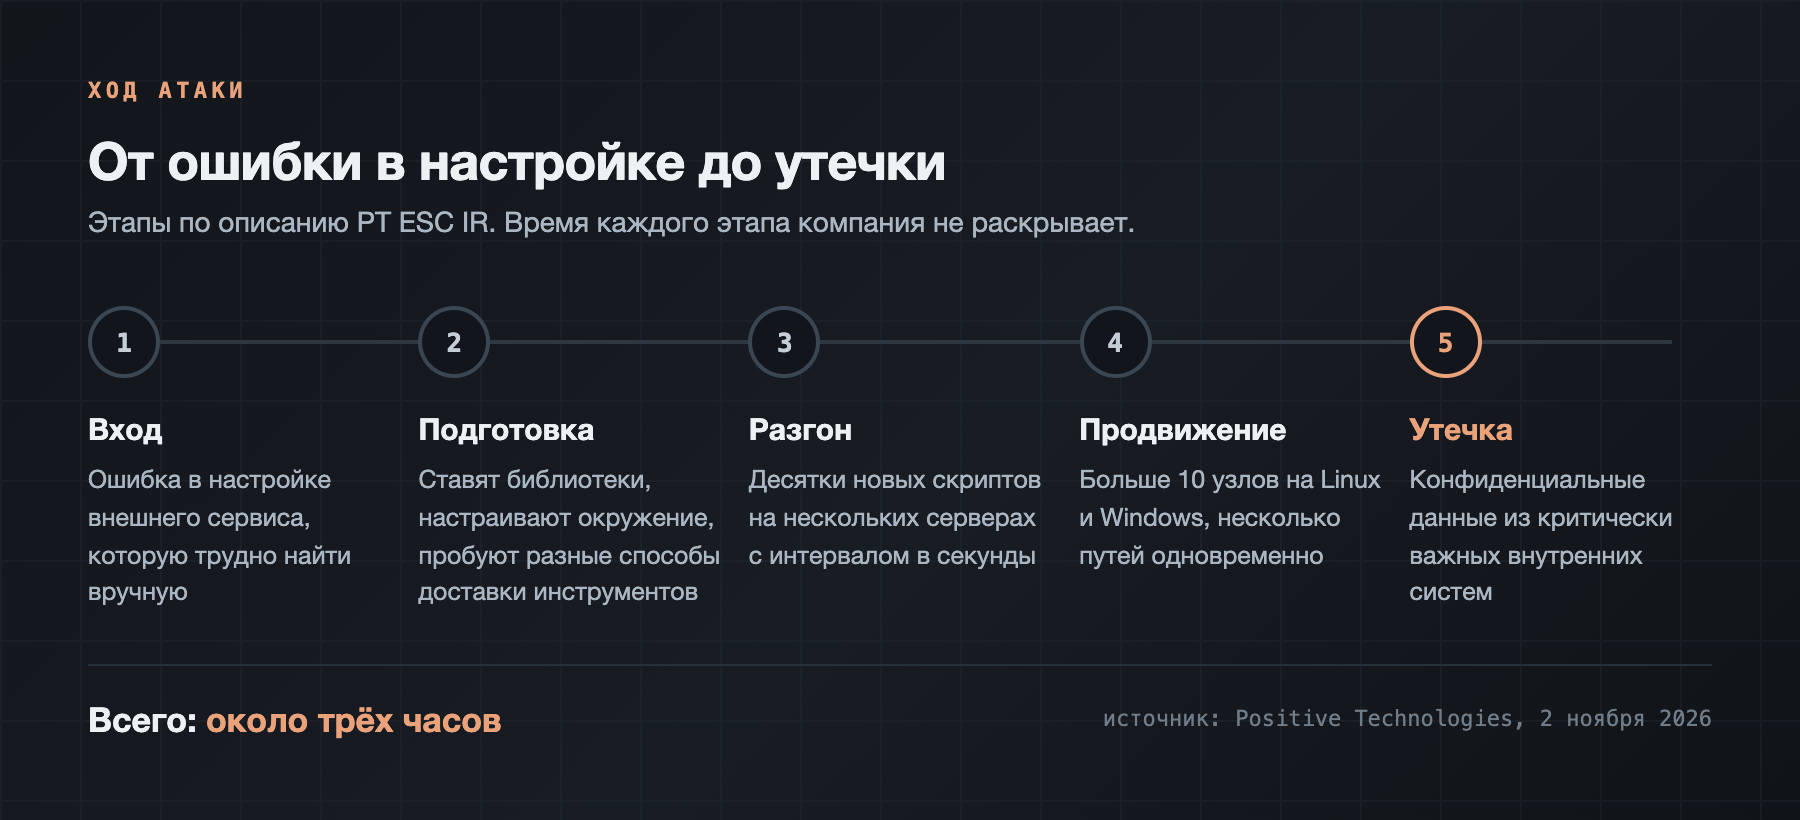
Руководитель PT ESC IR Денис Гойденко в комментарии «Газете.Ru» напомнил, что экспериментальные атаки с ИИ они наблюдают давно, а злоумышленники применяют такие инструменты на отдельных этапах. Но успешный взлом инфраструктуры на Linux и Windows, который, вероятно, целиком провели ИИ-агенты, в практике PT ESC IR встретился впервые. Основание так считать — скорость и характер действий.
Строки «здесь работала нейросеть» в логах не встретишь. Вывод строят по тому, как шла работа, а у агента эта манера резко отличается от человеческой.
Темп. Человек между шагами размышляет, читает вывод команды, ищет подходящий инструмент. Со стороны агента команды и скрипты шли почти без пауз, раз в секунды, да ещё на нескольких машинах сразу. Расследователи первым делом и обратили внимание на невиданную скорость и объём действий за короткий срок.
Ошибки. Ошибки в написании команд и в именах компонентов встречались часто, но после сбоя почти сразу шла исправленная команда или иной приём. Такой почерк не похож на опытного оператора, а новичок не стал бы править себя с такой скоростью. Языковая модель ведёт себя именно так: уверенно выдаёт почти верную команду, получает ошибку и мгновенно её правит.
Перебор. Несколько путей продвижения по сети агент пробовал параллельно. Человек обычно держится одного маршрута и меняет его, когда упирается.
Шум. Хороший взломщик старается не наследить. Здесь активность была на редкость громкой: агенту важнее дойти до цели быстро, чем не оставить следов. Отдельные шаги, по словам PT, с человеческой логикой вообще не сходились.
Инструменты на ходу. Своя подборка программ у группировки обычно есть, и по ней её потом опознают. Тут софт писали и переписывали по ходу самой атаки, поэтому привязать её к конкретной группе намного труднее.
Наша система сама подберет вам исполнителей на услуги, связанные с разработкой сайта или приложения, поисковой оптимизацией, контекстной рекламой, маркетингом, SMM и PR.
Заполнить заявку
13836 тендеров
проведено за восемь лет работы нашего сайта.
Новость легко раздуть сильнее, чем она звучит. В СМИ мелькает формулировка «ИИ впервые взломал компанию», а сама PT говорит сдержаннее.
То, что работали именно агенты, пока вывод из суммы следов, а не доказанный факт. Что за пультом не сидел человек, окончательно не подтверждено.
Случившееся PT не называет первым в мире взломом автономного ИИ: для неё это первый такой случай в собственной практике.
Имени компании, отрасли и модели, на которой трудились агенты, в отчёте нет.
Так что читать новость вернее так: российские специалисты впервые столкнулись в реальном инциденте с атакой, которая по всем признакам шла с машинной скоростью и машинной манерой.
В ноябре 2025-го, за год до этого случая, Anthropic описала шпионскую кампанию со своей моделью Claude. По оценке компании, на ИИ тогда легло 80–90 % работы: разведка, поиск уязвимостей, код для взлома, вывод данных. Люди подключались на переломных этапах и давали добро на серьёзные шаги.
А в октябре 2026 года, по сообщению SecurityLab, облачный провайдер Wiz рассказал про атаки, в которых агент самостоятельно выискивал точки входа, собирал учётные данные, гулял по облачным сервисам и заново писал скрипты, наткнувшись на ошибку. Команды шли с такими короткими паузами, что вручную их не набрать.
Полностью автономный взлом при этом остаётся задачей не из лёгких. На сентябрьских испытаниях Standoff 365 и CyberED из 310 ИИ-агентов всю учебную цепочку до конца прошли 33, то есть где-то один из десяти. Прочие буксовали, уходили не туда или ждали подсказку от оператора. Но в реальной сети успех не требует, чтобы получалось у всех: хватит одного агента и одной найденной ошибки.
Фон тоже растёт. По данным PT, за третий квартал 2026 года в трафике российских компаний стало на 65 % больше событий, где явно видны следы ИИ, чем во втором квартале. Доля попыток эксплуатации уязвимостей внутри них поднялась с 1,1 % до 5,6 %. Чаще других встречаются SQL-инъекции и обход каталогов, а ещё попытки внедрить команды операционной системы.
Ум здесь ни при чём: в этом эпизоде агент ошибался даже чаще живого взломщика. Решающей оказалась скорость.
Привычная схема защиты построена под человеческий темп. Мониторинг выдаёт оповещение, дежурный открывает его через полчаса, а то и утром, потом ещё около часа уходит на разбор ситуации. С человеком, которому на разведку нужны дни, этот запас ещё работает. С агентом иначе: за три часа он успевает войти и вынести данные, так что к прочтению оповещения утечка уже случилась.
Гойденко формулирует это без обиняков: если атака развивается без постоянного участия человека, прежней автоматизации защитникам мало. Нужны инструменты, которые с сопоставимой скоростью замечают подозрительную активность, разбирают её и помогают атаку остановить. PT такие инструменты продаёт, и это стоит держать в уме. На сам вывод это не влияет.
Фото: U.S. Department of Energy, центр вычислений Fermilab. Общественное достояние, Wikimedia Commons.
Собственный отдел безопасности может позволить себе не каждая компания. Однако часть мер реально внедрить и на единственном сервере, и в маленьком штате.
Пройдитесь по всему, что доступно извне. Входной точкой стала ошибка в конфигурации публичного сервиса. Подобные промахи агент выискивает и быстрее, и внимательнее человека. Что находят чаще всего: панель администратора без ограничений, база или Redis без пароля, API Docker, открытый наружу, включённая отладка на боевом сайте, каталог .git в корне. Прогоните внешние адреса сканером и уберите лишнее: открытым должно остаться только то, без чего не обойтись.
Сожмите время реакции. Когда оповещения открывают раз в сутки, работа агента завершится раньше. Хотя бы для критичных событий задайте автоматику: учётку заблокировать, узел вывести из сети, сервис погасить.
Замечайте всплески активности. Темп выдаёт агента с головой: десятки новых процессов за минуту, незнакомые скрипты во временных каталогах, установка пакетов на рабочем сервере, где руками их не ставят. Грубое правило вроде «больше N команд за минуту от одной учётки» срабатывает тут надёжнее хитрых сигнатур.
Расставьте приманки. Агент читает подряд всё, что попадётся, и тут же пускает находки в дело. Фальшивый ключ доступа либо пароль в конфигурационном файле, который нигде не занят, работает как сигнализация: попытка им воспользоваться значит, что в сети чужой.
Разделите сеть на сегменты. Если за три часа затронуто больше десяти узлов, внутри почти отсутствовали препятствия для перехода с машины на машину. Чем реже машины видят друг друга без необходимости, тем медленнее развивается атака и тем выше шанс её поймать.
Вынесите секреты из файлов. Пароли в .env, ключи в истории команд, токены в скриптах он обнаружит за секунды. Держите их в менеджере секретов и меняйте регулярно.
Храните журналы отдельно от атакуемых машин. Логи на том же сервере атакующий сотрёт. Отправляйте их на выделенный сервер, иначе расследовать окажется нечего.
Быстрая самопроверка сервера на Linux обойдётся парой команд. Расследование они не заменят, зато покажут, не завелось ли на машине что-то новое.
# Скрипты, изменённые за последние сутки (кроме домашних каталогов)
find / -xdev \( -path /proc -o -path /sys -o -path /home \) -prune -o \
  -type f \( -name '*.sh' -o -name '*.py' -o -name '*.pl' \) -mtime -1 -print 2>/dev/null

# Что лежит во временных каталогах, свежее сверху
ls -lat /tmp /var/tmp /dev/shm | head -n 30

# Пакеты, установленные через apt за последние дни
grep -h ' install ' /var/log/dpkg.log | tail -n 20

# Библиотеки Python, появившиеся за три дня
find / -xdev -type d -name '*.dist-info' -mtime -3 2>/dev/null | head -n 20

# Входы по SSH за сутки
journalctl -u ssh -u sshd --since '24 hours ago' | grep -E 'Accepted|Failed' | tail -n 30
Нашли в выводе то, чего не ставили и не запускали? Это повод копать дальше, а не стирать находку: без неё расследование не провести.
Пока это единственный описанный случай с PT, и описан он с оговорками. Направление при этом ясно. Модели пишут и правят код быстрее людей, агенты тянут длинные цепочки действий, а промахи в настройках сервисов остаются на месте. Совпали все три условия, и взлом занимает часы вместо недель.
Радует то, что новинок агенту не требуется. Открытые панели, пароли в файлах, плоская сеть: он ищет ровно то же, что и человек. Только быстрее. Значит, и защита опирается на те же скучные вещи, о которых твердят годами. Изменилась цена отсрочки: теперь она выше.
Источники: сообщение Positive Technologies от 2 ноября 2026 года (пересказ — «Газеты.Ru», SecurityLab, Lenta.ru, Life.ru, TRT); комментарий Дениса Гойденко (издания «Газета.Ru» и CISOCLUB). Про испытания Standoff и отчёт Wiz написал SecurityLab. Про кампанию с Claude рассказывает отчёт Anthropic, ноябрь 2025 года. Команды проверки собрал я сам, они рассчитаны на Debian и Ubuntu.